Bí ẩn sự cố tin tặc tấn công siêu thị tại Pháp
Phát biểu trước Quốc hội Pháp hôm 13-10, Bộ trưởng Tài chính Roland Lescure cho biết khoảng 700 trong số 10.000 siêu thị trên khắp nước này vừa hứng chịu cuộc tấn công mạng chưa từng có tiền lệ, khiến hàng tấn thực phẩm bị hỏng và làm dấy lên lo ngại về lỗ hổng bảo mật của hệ thống cung ứng thực phẩm trước các công nghệ tiên tiến.
Nghi vấn do AI
Theo ông Lescure, nguồn cung thực phẩm của Pháp không gặp rủi ro nhưng thừa nhận cuộc tấn công “đánh vào trọng tâm an ninh lương thực của chúng ta”. Cuộc tấn công diễn ra chỉ ít lâu sau khi Tổng thống Pháp Emmanuel Macron hồi tháng rồi ra lệnh bảo vệ cơ sở hạ tầng trọng yếu của xứ gà trống Gaulois trước các “cuộc tấn công hỗn hợp” từ Nga.
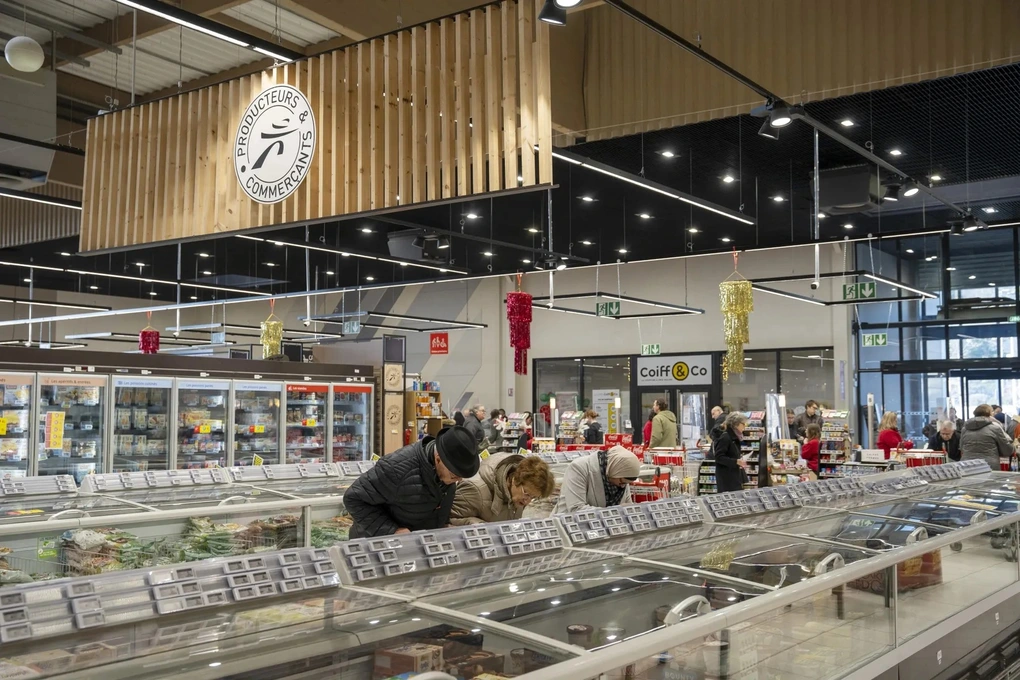
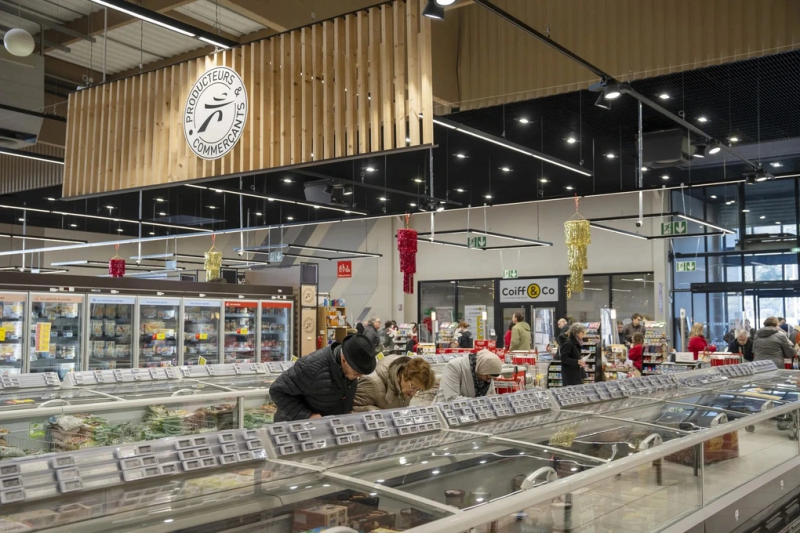
Một siêu thị tại Pháp. Ảnh: AFP
Kênh truyền hình BFM của Pháp đưa tin, những kẻ tấn công dường như đã kích hoạt từ xa chế độ xả đá cưỡng bức trên hệ thống làm lạnh. Các hệ thống bị nhắm mục tiêu do nhà sản xuất Danfoss (Đan Mạch) chế tạo, khiến nhiệt độ tại tủ lạnh và tủ đông ở những siêu thị nói trên tăng vọt, có nơi lên đến 50°C. Danfoss trong một tuyên bố cho hay các thiết bị bị ảnh hưởng “đang chạy các phiên bản phần mềm đã cũ”, đồng thời cho biết “từ lâu đã khuyến cáo khách hàng duy trì cập nhật các hệ thống được hỗ trợ lên phiên bản mới nhất và chuyển đổi các hệ thống thế hệ cũ sang các giải pháp hiện hành”.
Các nhà bán lẻ cho hay lượng thực phẩm bị hỏng có trị giá lên tới hàng triệu euro. Ở một số nơi, nhiệt độ tăng cao gây ra hỏa hoạn hoặc làm tan chảy thiết bị. Các tập đoàn siêu thị Pháp bị tấn công gồm E-Leclerc, Intermarche, Carrefour, Monoprix và Cooperative U.
Công tác điều tra nguyên nhân sự cố đang được tiến hành và cũng chưa có tổ chức hay cá nhân nào lên tiếng nhận trách nhiệm. Trong khi đó, Varun Chandrasekaran, phó giáo sư ngành kỹ thuật điện và máy tính tại Đại học Illinois (Mỹ), cho rằng những tiến bộ trong lĩnh vực trí tuệ nhân tạo (AI) đã góp phần làm gia tăng các sự cố an ninh mạng. Ông Chandrasekaran cho biết cũng có khả năng vụ tấn công bắt nguồn từ một thử nghiệm của một phòng thí nghiệm AI, tương tự như sự cố AI của OpenAI xâm nhập vào trang web cơ quan y tế Úc hồi tháng rồi.
Tiềm ẩn nguy cơ lớn
Thật ra, đây không phải lần đầu tin tặc tấn công hệ thống siêu thị tại một quốc gia châu Âu, mà nó cũng vừa diễn ra ở các siêu thị của tập đoàn Hà Lan Ahold Delhaize ở một số nước trong khu vực, thậm chí cả Mỹ. Ahold Delhaize đã có báo cáo về sự cố tương tự hôm 13-10. Hồi tháng 4-2025, chuỗi siêu thị và nhà bán lẻ Marks & Spencer (Anh) đã bị nhóm tin tặc Scattered Spider tấn công bằng mã độc tống tiền tinh vi, gây thiệt hại khoảng 300 triệu bảng sau khi nhà bán lẻ này buộc phải tạm dừng nhận đơn hàng trực tuyến và qua ứng dụng. Theo truyền thông Anh, nhóm tin tặc cũng đã cố gắng tấn công nhiều cửa hàng khác.
Còn hồi tháng 6 năm ngoái, United Natural Foods, công ty thực phẩm đông lạnh của Mỹ chuyên cung cấp hàng cho các thương hiệu siêu thị lớn như Whole Foods, cho biết đã bị tấn công mạng, buộc công ty phải ngắt kết nối hệ thống. Cũng trong năm ngoái, Ahold Delhaize USA, phân nhánh trực thuộc Ahold Delhaize, thông báo là nạn nhân của vụ tấn công mạng làm gián đoạn hoạt động tại hơn 2.000 cửa hàng.
Sở dĩ siêu thị trở thành mục tiêu của bọn tin tặc bởi đây là những nơi dễ tấn công và hậu quả có thể lan rộng. Do các cuộc tấn công mạng ngày càng tinh vi, cả người dân thường lẫn các doanh nghiệp địa phương hay bên thứ ba phụ thuộc vào các chuỗi bán lẻ lớn đang trở thành nạn nhân khi các cuộc tấn công gây gián đoạn chuỗi cung ứng.
Trao đổi với Al Jazeera, chuyên gia phân tích công nghệ và an ninh mạng Steven Lachance cho biết các thiết bị thông minh có kết nối Internet luôn tiềm ẩn rủi ro, bởi tin tặc thường lợi dụng lỗ hổng bảo mật để xâm nhập hệ thống từ xa và kích hoạt các tính năng độc hại. Ông Lachance lo ngại các cuộc tấn công mạng có thể biến tướng để nhắm mục tiêu vào cả hệ thống y tế lẫn năng lượng.
TRÍ VĂN (Tổng hợp)